Cybersäkerhet från styrelserum till källkod
Utbildning, regelefterlevnad, penetrationstester och härdning av mjukvara — och Argus, vår egen säkerhetssvit.
Säkerhet i hela kedjan
Utbildning i cybersäkerhet
Utbildningar för ledning, utvecklare, drift och övrig personal, så att säkerhet blir en del av vardagen.
Regelefterlevnad
Vi hjälper er att möta kraven i NIS2, GDPR och ISO/IEC 27001, från kartläggning till underlag för granskning.
Penetrationstester & säkerhetsgranskning
Vi testar och granskar er infrastruktur på plats och visar vad som kan utnyttjas, med prioriterade åtgärder.
Härdning av mjukvara
Vi granskar och stärker säkerheten i era mjukvarulösningar, från kod och beroenden till drift och leverans.
Utbildning för hela organisationen
Vi lägger upp utbildningen efter målgruppen, med exempel och övningar från er egen verksamhet.
Ledning & styrelse
Ansvar, risk och beslut: vad ledningen behöver kunna för att styra säkerhetsarbetet.
Utvecklare
Säker utveckling, vanliga sårbarheter som OWASP Top 10, hotmodellering och praktiska övningar.
Drift & IT
Härdning, loggning och incidenthantering för dem som sköter systemen varje dag.
Alla medarbetare
Nätfiske, lösenord och säkra vanor, så att personalen blir en del av försvaret.
Är ni utbildningsanordnare utvecklar och genomför vi även utbildningar inom cybersäkerhet.
Läs om våra utbildningstjänsterKrav som går att uppfylla
Vi gör kraven begripliga och omsätter dem i åtgärder i er verksamhet, så att ni kan visa att ni uppfyller dem.
NIS2 och cybersäkerhetslagen
Vi reder ut om och hur ni omfattas, kartlägger luckor mot kraven och tar fram en åtgärdsplan med tydlig ansvarsfördelning.
GDPR
Tekniska och organisatoriska skyddsåtgärder för personuppgifter: behörigheter, loggning, kryptering och rutiner för incidenter.
ISO/IEC 27001
Förberedelse inför ett ledningssystem för informationssäkerhet: riskanalys, policyer, åtgärder och underlag för revision. Själva certifieringen görs av ett ackrediterat organ.
Från kartläggning till säkrare vardag
Tydliga steg och rapporter ni kan agera på.
Kartläggning
Vi går igenom era system, er verksamhet och de krav ni har att möta.
Test & granskning
Vi testar och granskar, och redovisar fynden med bedömd risk.
Åtgärd & härdning
Vi åtgärdar tillsammans med er, eller stöttar era team att göra det.
Uppföljning & utbildning
Vi kontrollerar att åtgärderna håller och utbildar dem som ska hålla dem vid liv.
Argus håller vakt
Argus är Adeptums egen säkerhetssvit, uppkallad efter den allseende väktaren i grekisk mytologi. Den går igenom loggar efter misstänkt aktivitet, kontrollerar installerad mjukvara mot kända sårbarheter och ser till att era säkerhetspolicyer följs.
Prata med oss om Argus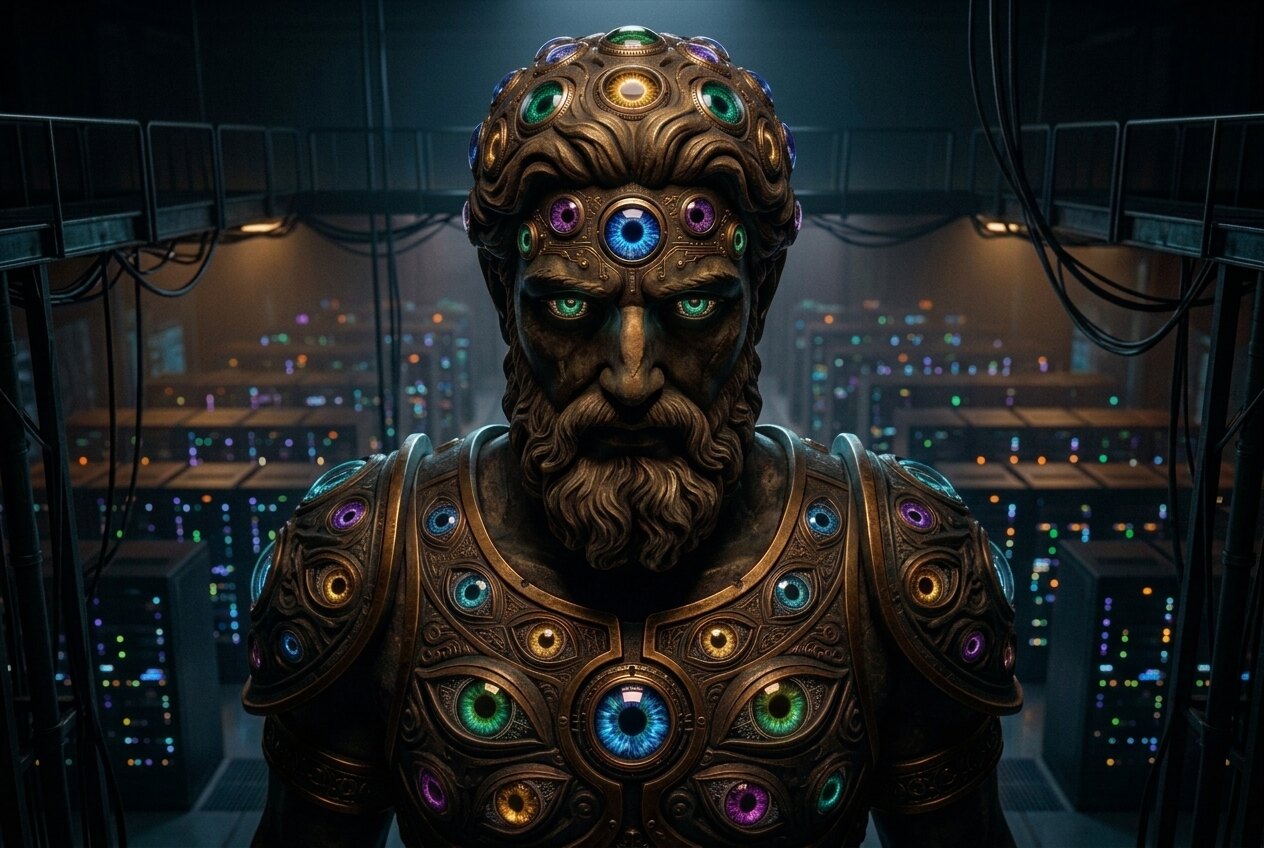
Se era system som en angripare gör
Vi hittar svagheterna före någon annan gör det och hjälper er att åtgärda dem. Ni får en rapport ni kan agera på.
Kontakta ossInfrastruktur på plats
Vi penetrationstestar era nätverk, servrar och tjänster, granskar konfigurationer och redovisar fynden med prioriterade åtgärder. När åtgärderna är gjorda kan vi testa om för att kontrollera att de håller.
Mjukvarulösningar
Vi granskar koden och dess beroenden, genomför hotmodellering och går igenom bygg- och leveranskedjan samt servrar och containrar. Målet är att säkerheten byggs in, inte läggs på i efterhand.
Vill ni veta hur säkra ni är?
Berätta om er verksamhet, så föreslår vi en kartläggning eller en utbildning som passar.
Kontakta oss